Huawei Wi-Fi 6 (802.11ax) Technology White Paper
[gview file=”/wp-content/uploads/2019/10/Huawei-Wi-Fi-6-IEEE-802.11ax-Technology-White-Paper.pdf”]
resmi gazetede ülke ekonomisi coşsun diye süper teşvik paketleri yayınlandı. orijinal metinlere ulaşmak isterseniz http://www.resmigazete.gov.tr/fihrist?tarih=2019-09-05 adresini kullanabilirsiniz.
bu teşvikleri detaylı inceleyince aslında yapılanların ülke için yapılmadığını anlıyorsunuz. projelerden bir tanesine bakalım
proje amacına bakarsanız süper. Türkiye’de güneş enerji paneli üretilmesi yönünde atılmış güzel bir adım. kime verilmiş bu destek derseniz AKP ye yakınlığı ile bilinen Kalyon grubun ortaklığı bulunan Kalyon Güneş Teknolojileri Üretim Anonim Şirketi olduğu görülüyor.
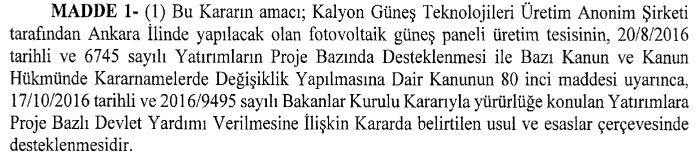
bunda ne sakınca var hükümete yakın birilerine de olsa vatanın geleceği için destek veriliyor diyebilirsiniz. gariplik bu şirkete ait geçmişi incelerseniz ortaya çıkıyor.
şirket 2017 de yeka kapsamında bir ihaleyi kazanıyor. şirket kendi sayfasında detayları kısmen paylamış. http://yeni.kalyongrup.com/son-dakika-kalyon—hanwha-grubu-kazandi
PROJE ÖZELLİKLERİ NEDİR?
Proje kapsamında; Türkiye’de yılda minimum 500 megavat fotovoltaik modül üretim kapasitesine sahip fabrika kurulumu gerçekleştirilecek ve 10 yıl boyunca da Ar-Ge yapmak şartıyla Karapınar YEKA’da bin megavatlık bağlantı kapasitesi tahsisi yapılacak.
Sözleşme imzalanmasını takip eden 21 ayda kurulacak olan fabrikada üretilecek fotovoltaik modüller sahada kullanılacak.
Proje ile 1,3 milyar dolarlık yatırım gerçekleştirilmesi beklenirken, kurulacak santralden yılda yaklaşık 1,7 milyar kilovatsaat elektrik üretilecek ve 600 bin evin ihtiyacı karşılanacak.
Şartnamede, ilk 500 megavattaki yerlilik oranının yüzde 60, ikinci 500 megavattaki yerlilik oranının da yüzde 70 olması hedefi yer alıyor.
Açık eksiltme usülüyle gerçekleştirilen Karapınar Yenilenebilir Enerji Kaynak Alanı (YEKA) GES ihalesinde kilovatsaat başına en düşük teklifi 6,99 dolar/cent ile Kalyon – Hanwha Grubu verdi.
ihale orijinal metini ise aşağıdaki şekilde
Enerji ve Tabii Kaynaklar Bakanlığından:
KARAPINAR YENİLENEBİLİR ENERJİ KAYNAK ALANI (YEKA) YURT İÇİNDE ÜRETİM KARŞILIĞI TAHSİSİ (YÜKT) YARIŞMA İLANI
1 – İdare Bilgileri
İdarenin;
Adı : T.C. Enerji ve Tabii Kaynaklar Bakanlığı
Adresi : Yenilenebilir Enerji Genel Müdürlüğü, Eskişehir Yolu 7. Km, No: 166, 06520 Çankaya/ANKARA
Telefon numarası : 0 312 – 295 55 00
Faks numarası : 0 312 – 295 50 05
Elektronik posta adresi : yeka@yegm.gov.tr
2 – Yarışma Bilgileri
a) Yarışmanın;
Adı: Karapınar Yenilenebilir Enerji Kaynak Alanı (YEKA) Kullanım Hakkı Yarışması Niteliği, türü, miktarı: 1000 MWe bağlantı kapasitesi için Yurt İçinde Üretim Karşılığı Tahsis olarak; Şartnamede belirtilen özelliklerde entegre 500 MWp/yıl kapasiteli FV güneş modülü üretim fabrikasının ve AR-GE Merkezinin kurulması, AR-GE faaliyetlerinin yürütülmesi ve toplam 1000 MWekurulu gücündeki Güneş Enerjisi Elektrik Üretim Tesisinin Şartnamede koordinatları verilen Karapınar YEKA da kurularak devreye alınmasıdır.
İşin yapılma yeri: FV güneş modülü üretecek olan fabrika, Serbest Bölgeler hariç, Türkiye Cumhuriyeti sınırları içerisinde, Güneş Enerjisi Elektrik Üretim Tesisi Şartnamede koordinatları verilen alanda, AR-GE Merkezi ise ilgili mevzuatta öngörülen yerlerde kurulacaktır.
b) Yarışma konusu işe başlama ve işi bitirme tarihleri
Fabrika ve AR-GE Merkezi kurulumu; sözleşmenin imzalandığı tarihten itibaren 18 ay, Güneş Enerjisi Elektrik Üretim Tesisi ise Fabrika kurulumunu takip eden 36 ay içerisinde bitirilecektir.
c) Uygulanacak yarışma usulü
Yarışma, Şartnamede ilan edilen kilovatsaat başına elektrik enerjisi yarışma başlangıç tavan fiyatı üzerinden açık eksiltme usulüne göre yapılır.
Verilen Mali Teklif herhangi bir şartı içeremez.
ç) Yarışmaya katılabilme şartları ve istenen belgeler
İş Deneyimi: FV güneş modülü üretim teknolojisine göre 01/01/2014 – 30/06/2016 tarihleri arasında, Şartnamede Tablo1’de belirtilen ingot üretimi hariç dilimleme, hücre ve modül üretimi aşamaları/işlemlerini entegre olarak gerçekleştirerek 3000 MWp FV güneş modülü üretmiş olmalıdır.
Yarışmaya katılabilme diğer şartları ve Yarışmada istenen belgeler Şartnamede yer almaktadır.
d) Yarışmanın sadece yerli ortaklara açık olup olmadığı
Yarışma, Teknoloji Sağlayıcısına ve Türkiye Cumhuriyeti vatandaşlarına ait pay oranı ayrı ayrı %25’ten az olmayacak şekilde yerli ve yabancı ortakların içinde bulunduğu ortak girişim gruplarına açıktır. Yarışmayı kazanan Ortak Girişim Grubunca şirket kurulacak ve YEKA Kullanım Hakkı Sözleşmesi imzalanacaktır.
e) Şartname bedeli ile bedelin yatırılacağı, Şartnamenin görüleceği ve temin edileceği yer
Şartname bedeli 10.000 TL olup, bedel T.C. Bilim, Sanayi ve Teknoloji Bakanlığı Merkez Saymanlık Müdürlüğü’ne yatırılacaktır.
Şartname, Enerji ve Tabii Kaynaklar Bakanlığı Yenilenebilir Enerji Genel Müdürlüğü’nde görülebilir ve temin edilebilir. Her ne surette olursa olsun, Şartname almak için ödenmiş tutarlar iade edilmez.
f) Başvuru yeri, tarihi ve saati
Başvurular, 12/12/2016 tarihi saat 14:00’e kadar, T.C. Enerji ve Tabii Kaynaklar Bakanlığı Yenilenebilir Enerji Genel Müdürlüğü’ne elden teslim edilecektir. Bu tarih ve saatten sonra İdare’ye yapılacak başvurular değerlendirmeye alınmayacaktır. Başvuruların incelenmesine aynı tarih ve adreste saat 16:00’da başlanarak detay incelemeye geçilecektir.
g) Yarışma yeri, tarihi ve saati
Yarışma, Enerji ve Tabii Kaynaklar Bakanlığı Yenilenebilir Enerji Genel Müdürlüğü’nde 15/12/2016 tarihinde, saat 14:00’de mali teklif zarflarının açılması ve Yönetmeliğe uygun olarak açık eksiltmeye geçilmesi suretiyle yapılacaktır.
3 – Teminat Türü ve Tutarı
Kesin, süresiz, tamamen ve/veya kısmen nakde çevrilebilir ve limitsiz, teminat mektubunun tutarı 50 milyon ABD Doları’dır.
4 – Tekliflerin Geçerlilik Süresi
Başvuru tarihinden itibaren en az 120 takvim günü olacaktır.
5 – Bu yarışmaya konsorsiyumlar teklif veremezler.
6 – Yarışma Başlangıç Tavan Fiyatı ve Alım Süresi
“¢ Yarışma Başlangıç Tavan Fiyatı : 8,00 ABD Dolar-cent/kWh
“¢ Elektrik enerjisi alım süresi : 15 Yıl
Elektrik enerjisi alım süresi YEKA Kullanım Hakkı Sözleşmesinin imzalandığı tarihten itibaren başlar.
7 – FV güneş modüllerinin üretileceği fabrikaya, üretim süreçlerine, aksamın özelliklerine, Güneş Enerjisi Elektrik Üretim Tesisinde kullanılacak diğer tesis bileşenlerine, AR-GE faaliyetlerine ve YEKA’ya ilişkin teknik ve idari şartlar Şartnamede yer almaktadır.
8 – İdare, Yarışmayı yapıp yapmamakta, serbesttir. İdare başvuru tarihini belirli bir tarihe kadar veya bilahare belirlenecek bir tarihe kadar uzatmakta serbesttir. Bu husus başvuru tarihinin sona ermesinden önce duyurulacaktır.
Enerji ve Tabii Kaynaklar Bakanlığından:
DÜZELTME İLANI
İdarenin;
Adı : T.C. Enerji ve Tabii Kaynaklar Bakanlığı
Adresi : Yenilenebilir Enerji Genel Müdürlüğü, Eskişehir Yolu 7. Km, No: 166, 06520 Çankaya/ANKARA
Telefon Numarası : 0 312 – 295 51 10
Faks Numarası : 0 312 – 295 50 05
Yarışma Konusu : Karapınar Yenilenebilir Enerji Kaynak Alanı (YEKA) Kullanım Hakkı Yarışması
Yarışma Yeri : Yenilenebilir Enerji Genel Müdürlüğü
Düzeltmeye konu ilanın yayımlandığı Resmi Gazete Tarihi ve Sayısı: 20 Ekim 2016 tarih ve 29863 sayılı Resmi Gazete
20 Ekim 2016 tarih ve 29863 sayılı Resmi Gazete’de yayımlanan yarışma ilanının 2. maddesinin (ç) bendi aşağıdaki şekilde düzeltilmiştir.
2 – Yarışma Bilgileri
ç) Yarışmaya katılabilme şartları ve istenen belgeler
İş Deneyimi: Teknoloji Sağlayıcı tüzel kişi tarafından yeterlilik için sunulan iş deneyim belgesi, tüzel kişinin kendisine veya %51 (elli bir) ve üzeri pay sahibi olduğu şirketlere ait olmalıdır.
a) Kristal-Silisyum esaslı FV teknolojileri kapsamındaki başvurularda; Tablo 1’de belirtilen ingot üretimi hariç diğer üretim aşamaları/işlemlerini (dilimleme/wafer, FV güneş hücresi ve FV güneş modülü) gerçekleştirme kapasitesine haiz olunmalıdır.
01/01/2014 tarihinden 30/06/2016 tarihine kadar dilimleme/wafer, hücre veya modül üretiminin her birinde asgari 500 MW üretmek şartıyla, wafer üretimi, hücre üretimi ve modül üretimi toplamlarının asgari 3000 MW’a ulaşmış olması gerekmektedir.
b) İnce film teknolojilerinde ise Tablo 1’de belirtilen üretim aşamaları gerçekleştirilmek kaydıyla 01/01/2014 tarihinden 30/06/2016 tarihine kadar FV güneş modül üretimi toplamlarının asgari 3000 MW’a ulaşmış olması gerekmektedir.
bu şirketin aldığı teşvikler ve teminatlarla üretim fabrikasını zaten kurması gerekiyormuş. süper teşvik ve bunları okuyunca insanın aklında bazı sorular oluşuyor.
aşağıdaki topoloji üzerinde huawei ağ ekipmanlarını kullanarak basit bir mpls martini vpls örneği yapalım.
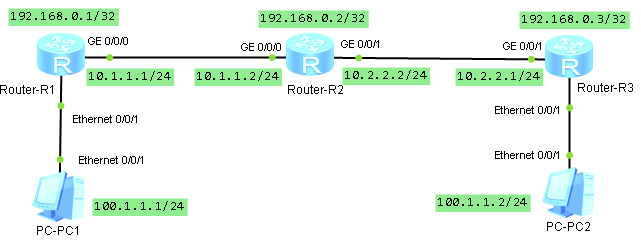
öncelikle loopback ve ip tanımlarını sırasıyla yapalım.
sysname R1

interface GigabitEthernet0/0/0
 ip address 10.1.1.1 255.255.255.0

interface LoopBack0
 ip address 192.168.0.1 255.255.255.255
sysname R2
interface GigabitEthernet0/0/0
ip address 10.1.1.2 255.255.255.0
interface GigabitEthernet0/0/1
ip address 10.2.2.2 255.255.255.0
interface LoopBack0
ip address 192.168.0.2 255.255.255.255sysname R3
interface GigabitEthernet0/0/1
ip address 10.2.2.1 255.255.255.0
interface LoopBack0
ip address 192.168.0.3 255.255.255.255tüm arayüzler aktif olduktan sonra örnekte ospf yönlendirme protokolünü kullanacağımız için yönlendiriciler üzerinde ospf leri aktif etmek için gerekli yapılandırmasını yapalım.
sysname R1
ospf 1
 area 0.0.0.0
  network 192.168.0.1 0.0.0.0
  network 10.1.1.0 0.0.0.255
sysname R2
ospf 1
area 0.0.0.0
network 192.168.0.2 0.0.0.0
network 10.1.1.0 0.0.0.255
network 10.2.2.0 0.0.0.255sysname R3
ospf 1
area 0.0.0.0
network 10.2.2.0 0.0.0.255
network 192.168.0.3 0.0.0.0ospf de aktif olduktan sonra mpls tanımlarına başlayabiliriz. tüm yönlendiriciler de global de mpls i aktif edelim.
mpls lsr-id 192.168.0.x
mpls
mpls l2vpn
mpls ldp
sonrasında ağımızda yönlendiriciler arasındaki arayüz bağlantıları altında mpls, mpls ldp aktif ediyoruz.
interface GigabitEthernet0/0/x
 mpls
 mpls ldp
en temel kontrolleri yaptık bir sorun görülmüyor. şimdi pc1 – pc2 arasındaki haberleşmenin sağlanması için gerekli yapılandırmaya sıra geldi. öncelikle r1 den r3 , r3 den r1 doğru ldp remote tanımlarını yapmalıyız.
sysname R1
mpls ldp remote-peer ldp_peer_to_r3
 remote-ip 192.168.0.3
sysname R3
mpls ldp remote-peer ldp_peer_to_r1
remote-ip 192.168.0.1şimdi yapabileceğimiz bazı kontrolleri yapalım.
<R1>display  mpls interface
Interface             Status    TE Attr   LSP Count  CRLSP Count Effective MTU
GE0/0/0               Up        Dis       4          0           1500
<R1>
<R1>display mpls ldp session
LDP Session(s) in Public Network
Codes: LAM(Label Advertisement Mode), SsnAge Unit(DDDD:HH:MM)
A '*' before a session means the session is being deleted.
------------------------------------------------------------------------------
PeerID Status LAM SsnRole SsnAge KASent/Rcv
------------------------------------------------------------------------------
192.168.0.2:0 Operational DU Passive 0000:01:45 423/423
192.168.0.3:0 Operational DU Passive 0000:01:53 455/455
------------------------------------------------------------------------------
TOTAL: 2 session(s) Found.[R1]display mpls route-state
Codes: B(BGP), I(IGP), L(Public Label BGP), O(Original BGP), U(Unknow)
--------------------------------------------------------------------------------
Dest/Mask Next-Hop Out-Interface State LSP VRF Type
--------------------------------------------------------------------------------
192.168.0.1/32 127.0.0.1 InLoop0 READY 1 0 I
192.168.0.2/32 10.1.1.2 GE0/0/0 READY 2 0 I
192.168.0.3/32 10.1.1.2 GE0/0/0 READY 2 0 I[R1]display mpls lsp
-------------------------------------------------------------------------------
LSP Information: LDP LSP
-------------------------------------------------------------------------------
FEC In/Out Label In/Out IF Vrf Name
192.168.0.2/32 NULL/3 -/GE0/0/0
192.168.0.2/32 1028/3 -/GE0/0/0
192.168.0.3/32 NULL/1025 -/GE0/0/0
192.168.0.3/32 1029/1025 -/GE0/0/0
192.168.0.1/32 3/NULL -/- şimdi vsi ları oluşturalım. burada dikkat edilmesi gereken en önemli nokta vsi-id lerin aynı olması gerektiğidir.
sysname R1
vsi vsi_for_pc static
 pwsignal ldp
  vsi-id 100
  peer 192.168.0.3
sysname R3
vsi vsi_for_pc static
pwsignal ldp
vsi-id 100
peer 192.168.0.1son aşamaya gelmiş olduk. bilgisayarların bağlı arayüzler için tanımları da tapalım.
sysname R1
interface Ethernet0/0/1
 l2 binding vsi vsi_for_pc
sysname R3
interface Ethernet0/0/1
l2 binding vsi vsi_for_pctüm yapılandırmaları tamamlamış olduk. şimdi bilgisayarlara ip leri girerek erişim kontrolleri yapalım. bilgisayarlarda ağ geçidi olarak karşı bilgisayarın iplerini girelim.
PC>ping 100.1.1.2

Ping 100.1.1.2: 32 data bytes, Press Ctrl_C to break
From 100.1.1.2: bytes=32 seq=1 ttl=128 time=94 ms
From 100.1.1.2: bytes=32 seq=2 ttl=128 time=156 ms
From 100.1.1.2: bytes=32 seq=3 ttl=128 time=62 ms
From 100.1.1.2: bytes=32 seq=4 ttl=128 time=94 ms
From 100.1.1.2: bytes=32 seq=5 ttl=128 time=110 ms

--- 100.1.1.2 ping statistics ---
  5 packet(s) transmitted
  5 packet(s) received
  0.00% packet loss
  round-trip min/avg/max = 62/103/156 ms
yönlendiricilere ait yapılandırmaların tam hali aşağıda yer almaktadır.
sysname R1

mpls lsr-id 192.168.0.1
mpls
mpls l2vpn
mpls ldp

vsi vsi_for_pc static
 pwsignal ldp
  vsi-id 100
  peer 192.168.0.3

mpls ldp remote-peer ldp_peer_to_r3
 remote-ip 192.168.0.3

interface Ethernet0/0/1
 l2 binding vsi vsi_for_pc

interface GigabitEthernet0/0/0
 ip address 10.1.1.1 255.255.255.0
 mpls
 mpls ldp

interface LoopBack0
 ip address 192.168.0.1 255.255.255.255

ospf 1
 area 0.0.0.0
  network 192.168.0.1 0.0.0.0
  network 10.1.1.0 0.0.0.255
sysname R2
mpls lsr-id 192.168.0.2
mpls
mpls ldp
interface GigabitEthernet0/0/0
ip address 10.1.1.2 255.255.255.0
mpls
mpls ldp
interface GigabitEthernet0/0/1
ip address 10.2.2.2 255.255.255.0
mpls
mpls ldp
interface LoopBack0
ip address 192.168.0.2 255.255.255.255
ospf 1
area 0.0.0.0
network 192.168.0.2 0.0.0.0
network 10.1.1.0 0.0.0.255
network 10.2.2.0 0.0.0.255sysname R3
mpls lsr-id 192.168.0.3
mpls
mpls l2vpn
mpls ldp
vsi vsi_for_pc static
pwsignal ldp
vsi-id 100
peer 192.168.0.1
mpls ldp remote-peer ldp_peer_to_r1
remote-ip 192.168.0.1
interface Ethernet0/0/1
l2 binding vsi vsi_for_pc
interface GigabitEthernet0/0/1
ip address 10.2.2.1 255.255.255.0
mpls
mpls ldp
interface LoopBack0
ip address 192.168.0.3 255.255.255.255
ospf 1
area 0.0.0.0
network 10.2.2.0 0.0.0.255
network 192.168.0.3 0.0.0.genel olarak network ekipmanlarında cli ile konfigürasyon yapıyorsanız sıklıkla kopyala – yapıştır yapıyorsunuzdur. ancak bu yöntem hatalara oldukça açıktır.
bu hatayı minimize etmek adına python ile yazılmış nokia sros güzel bir kod bulmuştum. bunu paylaşmak istedim. örnek için aşağıdaki şekilde bir konfigürasyonumuz olsun.. bunu c1.txt olarak kaydediyoruz.
        vpls 11 customer 1 vpn 11 i-vpls create
            backbone-vpls 100:11
            exit
            stp
                shutdown
            exit
            sap 1/5/1:11 create
            exit
            sap 1/5/1:12 create
            exit
            no shutdown
        exit
        vpls 100 customer 1 vpn 100 b-vpls create
            service-mtu 2000
            stp
                shutdown
            exit
            mrp
                flood-time 10
                no shutdown
            exit
            sap 1/5/1:100 create
            exit
            spoke-sdp 3101:100 create
            exit
            spoke-sdp 3201:100 create
            exit
            no shutdown
        exit
t.py olarak kaydettiğimiz python kodunu çalıştığımızda mevcut kodumuz aşağıdaki örnekte görüleceği üzere yeniden düzenleniyor. bu şekilde bir yapı bir çok olası hatanın önüne geçecektir.
fcicek@cicek:~/mpls/sros$ python t.py c1.txt
/configure vpls 11 customer 1 vpn 11 i-vpls create backbone-vpls 100:11
/configure vpls 11 customer 1 vpn 11 i-vpls create stp shutdown
/configure vpls 11 customer 1 vpn 11 i-vpls create sap 1/5/1:11 create
/configure vpls 11 customer 1 vpn 11 i-vpls create sap 1/5/1:12 create
/configure vpls 11 customer 1 vpn 11 i-vpls create no shutdown
/configure vpls 100 customer 1 vpn 100 b-vpls create service-mtu 2000
/configure vpls 100 customer 1 vpn 100 b-vpls create stp shutdown
/configure vpls 100 customer 1 vpn 100 b-vpls create mrp flood-time 10
/configure vpls 100 customer 1 vpn 100 b-vpls create mrp no shutdown
/configure vpls 100 customer 1 vpn 100 b-vpls create sap 1/5/1:100 create
/configure vpls 100 customer 1 vpn 100 b-vpls create spoke-sdp 3101:100 create
/configure vpls 100 customer 1 vpn 100 b-vpls create spoke-sdp 3201:100 create
/configure vpls 100 customer 1 vpn 100 b-vpls create no shutdown
kullanılan t.py
#!/usr/bin/env python3

import re
import math
import sys

def pop(stack):
    try:
        stack.pop()
    except Exception as err:
        print("ERROR: Unable to flush stack - %s" %err)

def output(stack):
    output = " ".join(stack)
    print(output)
    return output

def sros_flatten(data):
    stack = []
    exit_detected = False
    indent = 0
    new_conf = ""

    for line in data.lstrip().splitlines():
        l = len(line) - len(line.lstrip())
        nxt_indent = math.ceil(float(l/4))

        if line.startswith(("#", "echo")) or line.strip() == "":
            pass
        elif line.strip() == "exit all":
            new_conf = new_conf + "\n" + output(stack)
        else:
            if nxt_indent == 0 and line.strip() == "configure":
                new_line = str("/") + str(line.strip())
                stack.append(new_line)

            elif nxt_indent > indent:
                if line.strip() != "configure" and len(stack) == 0:
                    stack.insert(0, "/configure")
                stack.append(line.lstrip())

            elif nxt_indent == indent:
                if line.strip() != "exit":
                    if exit_detected:
                        stack.append(line.strip())
                    else:
                        if len(stack) != 0:
                            new_conf = new_conf + "\n" + output(stack)
                            pop(stack)
                            stack.append(line.strip())
                        else:
                            stack.insert(0, "/configure")
                            stack.append(line.strip())
                    exit_detected = False

            else:
                if line.strip() == "exit":
                    if not exit_detected:
                        new_conf = new_conf + "\n" + output(stack)
                        del stack[-2:]
                    else:
                        pop(stack)
                    exit_detected = True

                else:
                    new_conf = new_conf + "\n" + output(stack)
                    exit_detected = False
                    pop(stack)
            indent = nxt_indent

    return new_conf

def main():
    filename = sys.argv[1]
    with open(filename, 'r') as f:
        data = f.read()

    sros_flatten(data)

if __name__ == "__main__":
main()ospf detaylarına girmeden huawei ağ ekipmanlarında ospf nasıl kullanabiliriz ve kontrol edebiliriz aşağıdaki örnek topolojide incelemeye çalışalım.
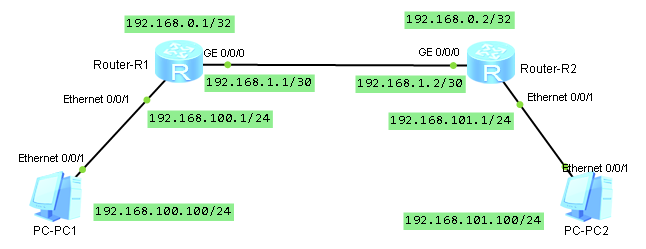
yönlendiriciler üzerine öncelikle arayüz iplerini girelim
sysname R1

router id 192.168.0.1

interface Ethernet0/0/1
 ip address 192.168.100.1 255.255.255.0

interface GigabitEthernet0/0/0
 ip address 192.168.1.1 255.255.255.252

interface LoopBack0
 ip address 192.168.0.1 255.255.255.255
sysname R2
router id 192.168.0.2
interface Ethernet0/0/1
ip address 192.168.101.1 255.255.255.0
interface GigabitEthernet0/0/0
ip address 192.168.1.2 255.255.255.252
interface LoopBack0
ip address 192.168.0.2 255.255.255.255arayüzlerin durumunu kontrol edelim
<R1>display ip interface brief
*down: administratively down
!down: FIB overload down
^down: standby
(l): loopback
(s): spoofing
(d): Dampening Suppressed
The number of interface that is UP in Physical is 4
The number of interface that is DOWN in Physical is 8
The number of interface that is UP in Protocol is 4
The number of interface that is DOWN in Protocol is 8

Interface                         IP Address/Mask      Physical   Protocol
Ethernet0/0/0                     unassigned           down       down
Ethernet0/0/1                     192.168.100.1/24     up         up
GigabitEthernet0/0/0              192.168.1.1/30       up         up
GigabitEthernet0/0/1              unassigned           down       down
GigabitEthernet0/0/2              unassigned           down       down
GigabitEthernet0/0/3              unassigned           down       down
LoopBack0                         192.168.0.1/32       up         up(s)
NULL0                             unassigned           up         up(s)
Serial0/0/0                       unassigned           down       down
Serial0/0/1                       unassigned           down       down
Serial0/0/2                       unassigned           down       down
Serial0/0/3                       unassigned           down       down
tüm arayüzlerimiz aktif durumda. yönlendirme tablolarını da kontrol edelim
<R1>display ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
         Destinations : 7        Routes : 7

Destination/Mask    Proto   Pre  Cost      Flags NextHop         Interface

      127.0.0.0/8   Direct  0    0           D   127.0.0.1       InLoopBack0
      127.0.0.1/32  Direct  0    0           D   127.0.0.1       InLoopBack0
    192.168.0.1/32  Direct  0    0           D   127.0.0.1       LoopBack0
    192.168.1.0/30  Direct  0    0           D   192.168.1.1     GigabitEthernet0/0/0
    192.168.1.1/32  Direct  0    0           D   127.0.0.1       GigabitEthernet0/0/0
  192.168.100.0/24  Direct  0    0           D   192.168.100.1   Ethernet0/0/1
  192.168.100.1/32  Direct  0    0           D   127.0.0.1       Ethernet0/0/1
R1 üzerinde görüleceği üzere pc1 den pc2 ye ulaşmak istersek R1 üzerinden gerekli yönlendirme yapılamayacaktır. bu yönlendirme işlemini ospf ile yapmaya çalışalım..
R1 üzerine area 0 oluşturalım ve cihaz üzerindeki tüm networkleri ekleyelim
[R1]ospf 1 router-id 192.168.0.1
[R1-ospf-1]area 0
[R1-ospf-1-area-0.0.0.0]network 192.168.100.0 0.0.0.255
[R1-ospf-1-area-0.0.0.0]network 192.168.1.0 0.0.0.3
[R1-ospf-1-area-0.0.0.0]network 192.168.0.1 0.0.0.0
r1 üzerinde ospf için gerekli ayarları yaptıktan sonra gerekli kontrolleri sağlayalım.
[R1]display  ospf lsdb

	 OSPF Process 1 with Router ID 192.168.0.1
		 Link State Database

		         Area: 0.0.0.0
 Type      LinkState ID    AdvRouter          Age  Len   Sequence   Metric
 Router    192.168.0.1     192.168.0.1        440  60    80000005       1
<R1>display ospf nexthop
OSPF Process 1 with Router ID 192.168.0.1
Routing Nexthop information
Next hops:
Address Type Refcount IntfAddr Intf Name
----------------------------------------------------------------
192.168.100.1 Local 1 192.168.100.1 Ethernet0/0/1
192.168.1.1 Local 1 192.168.1.1 GigabitEthernet0/0/0
192.168.0.1 Local 1 192.168.0.1 LoopBack0 <R1>display ospf routing
OSPF Process 1 with Router ID 192.168.0.1
Routing Tables
Routing for Network
Destination Cost Type NextHop AdvRouter Area
192.168.0.1/32 0 Stub 192.168.0.1 192.168.0.1 0.0.0.0
192.168.1.0/30 1 Stub 192.168.1.1 192.168.0.1 0.0.0.0
192.168.100.0/24 1 Stub 192.168.100.1 192.168.0.1 0.0.0.0
Total Nets: 3
Intra Area: 3 Inter Area: 0 ASE: 0 NSSA: 0 [R1]display ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 7 Routes : 7
Destination/Mask Proto Pre Cost Flags NextHop Interface
127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.0.1/32 Direct 0 0 D 127.0.0.1 LoopBack0
192.168.1.0/30 Direct 0 0 D 192.168.1.1 GigabitEthernet0/0/0
192.168.1.1/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
192.168.100.0/24 Direct 0 0 D 192.168.100.1 Ethernet0/0/1
192.168.100.1/32 Direct 0 0 D 127.0.0.1 Ethernet0/0/1şimdi R2 üzefinde ospf konfigürasyonu yapmaya başlayalım. ilk önce area 0 oluşturalım ve R1 arayünün ip networke ekleyelim ve değişimleri gözlemleyelim
<R1>display ospf lsdb

	 OSPF Process 1 with Router ID 192.168.0.1
		 Link State Database

		         Area: 0.0.0.0
 Type      LinkState ID    AdvRouter          Age  Len   Sequence   Metric
 Router    192.168.0.2     192.168.0.2         35  36    80000003       1
 Router    192.168.0.1     192.168.0.1         31  60    80000009       1
 Network   192.168.1.1     192.168.0.1         31  32    80000002       0
<R1>display ospf routing
OSPF Process 1 with Router ID 192.168.0.1
Routing Tables
Routing for Network
Destination Cost Type NextHop AdvRouter Area
192.168.0.1/32 0 Stub 192.168.0.1 192.168.0.1 0.0.0.0
192.168.1.0/30 1 Transit 192.168.1.1 192.168.0.1 0.0.0.0
192.168.100.0/24 1 Stub 192.168.100.1 192.168.0.1 0.0.0.0
Total Nets: 3
Intra Area: 3 Inter Area: 0 ASE: 0 NSSA: 0 <R1>display ospf nexthop
OSPF Process 1 with Router ID 192.168.0.1
Routing Nexthop information
Next hops:
Address Type Refcount IntfAddr Intf Name
----------------------------------------------------------------
192.168.100.1 Local 1 192.168.100.1 Ethernet0/0/1
192.168.1.1 Local 1 192.168.1.1 GigabitEthernet0/0/0
192.168.0.1 Local 1 192.168.0.1 LoopBack0 <R1>display ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 7 Routes : 7
Destination/Mask Proto Pre Cost Flags NextHop Interface
127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.0.1/32 Direct 0 0 D 127.0.0.1 LoopBack0
192.168.1.0/30 Direct 0 0 D 192.168.1.1 GigabitEthernet0/0/0
192.168.1.1/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
192.168.100.0/24 Direct 0 0 D 192.168.100.1 Ethernet0/0/1
192.168.100.1/32 Direct 0 0 D 127.0.0.1 Ethernet0/0/1R2 için diğer networkleride ekleyelim. yönlendirme tabloları , lsdb vb deki değişimleri gözlemleyelim.
ospf 1 router-id 192.168.0.2
 area 0.0.0.0
  network 192.168.1.0 0.0.0.3
  network 192.168.0.2 0.0.0.0
  network 192.168.101.0 0.0.0.255
tüm networkleri r2 üzerinde tamamladıktan sonra yönlendirme tablosunu kontrol ederek pc1 den pc2 ye erişimi kontrol edelim.
<R1>display ospf routing

	 OSPF Process 1 with Router ID 192.168.0.1
		  Routing Tables

 Routing for Network
 Destination        Cost  Type       NextHop         AdvRouter       Area
 192.168.0.1/32     0     Stub       192.168.0.1     192.168.0.1     0.0.0.0
 192.168.1.0/30     1     Transit    192.168.1.1     192.168.0.1     0.0.0.0
 192.168.100.0/24   1     Stub       192.168.100.1   192.168.0.1     0.0.0.0
 192.168.0.2/32     1     Stub       192.168.1.2     192.168.0.2     0.0.0.0
 192.168.101.0/24   2     Stub       192.168.1.2     192.168.0.2     0.0.0.0

 Total Nets: 5
 Intra Area: 5  Inter Area: 0  ASE: 0  NSSA: 0
PC>ping 192.168.101.1

Ping 192.168.101.1: 32 data bytes, Press Ctrl_C to break
From 192.168.101.1: bytes=32 seq=1 ttl=254 time=62 ms
From 192.168.101.1: bytes=32 seq=2 ttl=254 time=94 ms
From 192.168.101.1: bytes=32 seq=3 ttl=254 time=78 ms
From 192.168.101.1: bytes=32 seq=4 ttl=254 time=78 ms
From 192.168.101.1: bytes=32 seq=5 ttl=254 time=47 ms

--- 192.168.101.1 ping statistics ---
  5 packet(s) transmitted
  5 packet(s) received
  0.00% packet loss
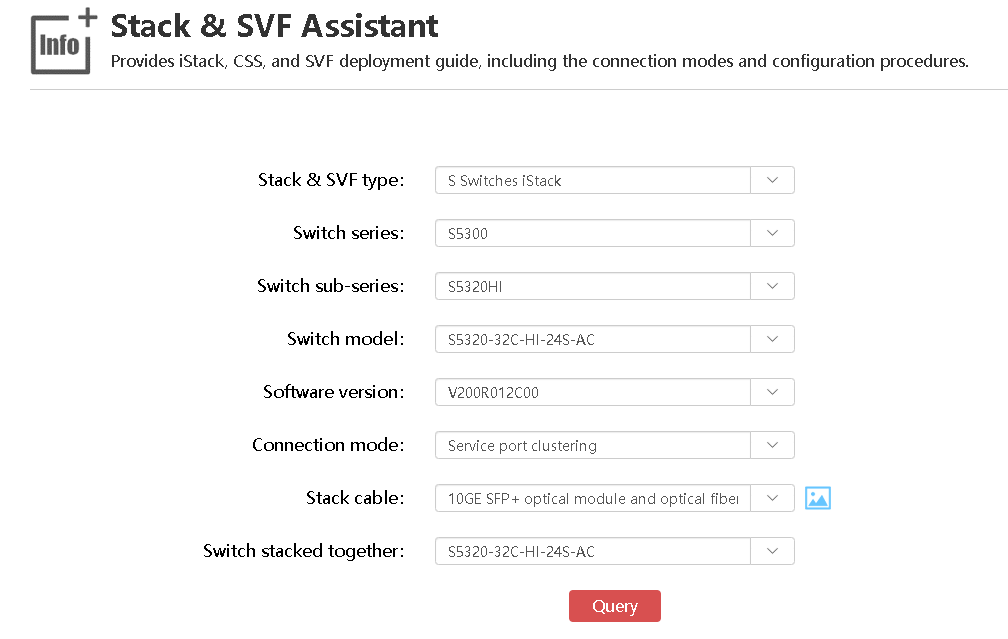
round-trip min/avg/max = 47/71/94 mshuawei’nin support sayfaları arasında huawei network ekipmanlarının stack bağlantılarında yardımcı olacak bir araç mevcut.
http://support.huawei.com/onlinetoolsweb/virtual/index?lang=en&domain=1
Oktay hocam söylerde paylaşmaz mıyım hiç 🙂
bazı zamanlarda yapılandırmayı sıfırdan yapmak bir zorunluluk veya tercih olacaktır. bu gibi durumlarda huawei ekipmanları üzerindeki mevcut yapılandırmalardan kurtulmanın en kolay yöntemi bir çok network ekipmanında olduğu gibi açılış sırasında işletilen yapılandırma dosyasını / ayarlarını yok etmek ve ekipmanı yeniden başlatmaktır.
huawei de bu yapmak için konfig moda girmeden “reset saved-configuration” ile konfigürasyon dosyasını silerek sürece başlıyoruz.
<r6>reset saved-configuration
Warning: The action will delete the saved configuration in the device.
The configuration will be erased to reconfigure. Continue? [Y/N]:Y
Warning: Now clearing the configuration in the device.
Apr 30 2019 23:57:46-08:00 r6 %%01CFM/4/RST_CFG(l)[2]:The user chose Y when deci
ding whether to reset the saved configuration.
Info: Succeeded in clearing the configuration in the device.
sonrasında ise network ekipmanımızı reboot ediyoruz… promttan görüleceği üzere örneğimizde router konfigürasyonu sıfırlanmış oldu.
<r6>reboot
Info: The system is now comparing the configuration, please wait.
Warning: All the configuration will be saved to the configuration file for the n
ext startup:, Continue?[Y/N]:N
Info: If want to reboot with saving diagnostic information, input 'N' and then e
xecute 'reboot save diagnostic-information'.
System will reboot! Continue?[Y/N]:Y
Apr 30 2019 23:57:57-08:00 r6 %%01CMD/4/REBOOT(l)[3]:The user chose Y when decid
ing whether to reboot the system. (Task=co0, Ip=**, User=**)
<r6>####################
<Huawei>bir önceki https://ferhatcicek.com/2019/04/28/huawei-network-ekipmanlarinda-en-basitinden-dhcp/yazıda huawei network ekipmanlarından en basit dhcp ayarlarının nasıl yapılacağı anlatılmıştı. şimdi işi biraz daha kurallarına uygun şekilde yapalım.

topolojimizde bir değişiklik yapmıyoruz. bu örneğimizde iki farklı ip havuzu oluşturacağız ve portlar da atadığımız vlana göre ip dağıtımı yapacağız. dhcp yi globalde aktif ettikten sonra ip havuzlarımızı oluşturalım.
dhcp enable

ip pool pool1
 gateway-list 192.0.1.1
 network 192.0.1.0 mask 255.255.255.0
 lease day 10 hour 0 minute 0
 dns-list 8.8.8.8

ip pool pool2
 gateway-list 192.0.2.1
 network 192.0.2.0 mask 255.255.255.0
 lease day 6 hour 0 minute 0
 dns-list 8.8.8.8
sonrasında kullanacağımız vlanları oluşturarak dhcp ile ilişkilendirmesini yapalım
vlan batch 10 to 11

interface Vlanif10
 ip address 192.0.1.1 255.255.255.0
 dhcp select global

interface Vlanif11
 ip address 192.0.2.1 255.255.255.0
 dhcp select global
kulanacağımız portları aktif ederek uygun vlan atamasını yapalım.
interface GigabitEthernet0/0/1
 port hybrid pvid vlan 10
 port hybrid untagged vlan 10

interface GigabitEthernet0/0/2
 port hybrid pvid vlan 11
 port hybrid untagged vlan 11
sıra geldik kontrolleri yapmaya
display ip pool name pool1
  Pool-name      : pool1
  Pool-No        : 0
  Lease          : 10 Days 0 Hours 0 Minutes
  Domain-name    : -
  DNS-server0    : 8.8.8.8
  NBNS-server0   : -
  Netbios-type   : -
  Position       : Local           Status           : Unlocked
  Gateway-0      : 192.0.1.1
  Mask           : 255.255.255.0
  VPN instance   : --
 ------------------------------------------------------
         Start           End     Total  Used  Idle(Expired)  Conflict  Disable
 ------------------------------------------------------
       192.0.1.1     192.0.1.254   253     1        252(0)         0        0
 ------------------------------------------------------
huawei network ekipmanlarda dhcp kullanmanın en basit yöntemi dhcp yi globalda aktif etmek ve vlanif1 altına gerekli dhcp ayarlarının yapılmasıdır.
dhcp enable

interface Vlanif1
 ip address 192.168.0.1 255.255.255.0
 dhcp select interface
 dhcp server dns-list 195.175.39.39
ensp üzerinde yukarıdaki topolojiyi oluşturup gerekli yapılandırmayı yaparsanız
PC>ipconfig /renew

IP Configuration

Link local IPv6 address...........: fe80::5689:98ff:fe41:30a4
IPv6 address......................: :: / 128
IPv6 gateway......................: ::
IPv4 address......................: 192.168.0.249
Subnet mask.......................: 255.255.255.0
Gateway...........................: 192.168.0.1
Physical address..................: 54-89-98-41-30-A4
DNS server........................: 195.175.39.39
pclerin dhcp üzerinden ip aldığını göreceksiniz. küçük bir ağ için işinize yaracaktır.
ağları birbirinden yalıtmanın en kolay yöntemi vlan bazlı bir yapı oluşturmaktır. huawei switchlerde port bazlı vlan yapılandırma örneğini ensp üzerinde yapalım.
A ve B binasında farklı birimlere ait bilgisayarlarımız olduğunu ve aynı birim tarafından kullanılan pclerin sadece kendileri ile haberleşeceği bir yapı oluşturalım.
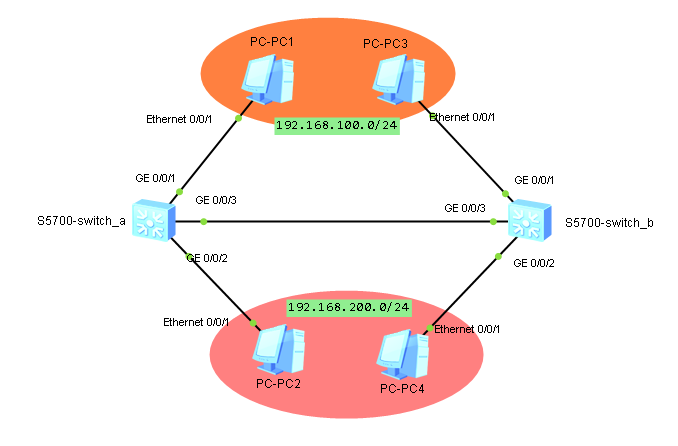
iki birim için
Y : 192.168.100.0/24
Z : 192.168.200.0/24
şeklinde subnet belirleyelim. yukarıdaki ağ yapısında pc1 ile pc3 ün pc2 ile pc4 ün birbiri ile haberleşmesi için izlenecek adımlar temel olarak
ağ yapısını ensp üzerinde oluşturduktan sonra pcleri ensp de yapılandıralım.
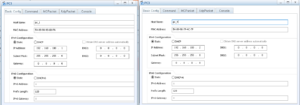
sıre switchler üzerinde vlanları aktif etmeye geldi
vlan batch 100 200pclerin bağlı olduğu portları access / tagsiz olarak ayarlayarak uygun vlanları girelim
interface GigabitEthernet0/0/1
  port link-type access
  port default vlan 100

 interface GigabitEthernet0/0/2
  port link-type access
  port default vlan 200
her iki switch arasındaki bağlantının olduğu portları trunk olarak ayarlayalım ve 100, 200 vlanlarının geçişlerine izin verelim.
interface GigabitEthernet0/0/3
 port link-type trunk
 port trunk allow-pass vlan 100 200
artık ağ yapımız aktif oldu. sıra kontrole geldi.
<switch_a>display mac-address
<switch_a>
pcler üzerinde bir trafik başlatmadığımız için görüldüğü üzere switch üzerinde mac adresi göremiyoruz. şimdi pc1 den pc3 e ping atalım.
PC>ping 192.168.100.2

Ping 192.168.100.2: 32 data bytes, Press Ctrl_C to break
From 192.168.100.2: bytes=32 seq=1 ttl=128 time=93 ms
From 192.168.100.2: bytes=32 seq=2 ttl=128 time=125 ms
yapılandırmamız sorunsuz şekilde çalıştı ve pc1 den pc3 e ping atabildik. switch_a üzerinde mac adreslerini inceleyelim
<switch_a>display mac-address
MAC address table of slot 0:
-------------------------------------------------------------------------------
MAC Address    VLAN/       PEVLAN CEVLAN Port            Type      LSP/LSR-ID
               VSI/SI                                              MAC-Tunnel
-------------------------------------------------------------------------------
5489-9890-6bfa 100         -      -      GE0/0/1         dynamic   0/-
5489-987f-4c7f 100         -      -      GE0/0/3         dynamic   0/-
-------------------------------------------------------------------------------
Total matching items on slot 0 displayed = 2

<switch_a>
pc1in bağlı olduğu 0/0/1 portunda ve link olarak kullandığımız 0/0/3 portunda 100 vlanı için pc1 ve pc3 mac adreslerini görüyoruz. şimdi de pc2 den pc4 e ping atalım ve 200 vlanı için konfigürasyonu test edelim.
PC>ping 192.168.200.2

Ping 192.168.200.2: 32 data bytes, Press Ctrl_C to break
 From 192.168.200.2: bytes=32 seq=1 ttl=128 time=78 ms
 From 192.168.200.2: bytes=32 seq=2 ttl=128 time=79 ms
testimiz başarılı şekilde gerçekleşti. switch_a üzerinden tekrardan mac – vlan kontrolü yaptığımızda
<switch_a>display mac-address
MAC address table of slot 0:
-------------------------------------------------------------------------------
MAC Address    VLAN/       PEVLAN CEVLAN Port            Type      LSP/LSR-ID
               VSI/SI                                              MAC-Tunnel
-------------------------------------------------------------------------------
5489-9890-6bfa 100         -      -      GE0/0/1         dynamic   0/-
5489-9843-7a0c 200         -      -      GE0/0/2         dynamic   0/-
5489-987f-4c7f 100         -      -      GE0/0/3         dynamic   0/-
5489-98c1-683c 200         -      -      GE0/0/3         dynamic   0/-
-------------------------------------------------------------------------------
Total matching items on slot 0 displayed = 4
0/0/1 , 0/0/2 portunda pc1 ve pc2 nin 0/0/3 portunda ise pc3 ve pc4 ün mac adreslerini görüyoruz. bu durum her şeyin yolunda olduğunun göstergelerinden bir tanesidir.
switch a ve b nin konfigürasyonu aşağıdaki gibidir.
#
sysname switch_a
#
vlan batch 100 200
#
interface GigabitEthernet0/0/1
 port link-type access
 port default vlan 100
#
interface GigabitEthernet0/0/2
 port link-type access
 port default vlan 200
#
interface GigabitEthernet0/0/3
 port link-type trunk
 port trunk allow-pass vlan 100 200
#
sysname switch_b
#
vlan batch 100 200
#
interface GigabitEthernet0/0/1
port link-type access
port default vlan 100
#
interface GigabitEthernet0/0/2
port link-type access
port default vlan 200
#
interface GigabitEthernet0/0/3
port link-type trunk
port trunk allow-pass vlan 100 200şimdide vlan bazlı kontrolleri nasıl yapacağımız bakalım. display vlan ile tüm vlanları görebiliriz.
[switch_a]display vlan
The total number of vlans is : 3
--------------------------------------------------------------------------------
U: Up;         D: Down;         TG: Tagged;         UT: Untagged;
MP: Vlan-mapping;               ST: Vlan-stacking;
#: ProtocolTransparent-vlan;    *: Management-vlan;
--------------------------------------------------------------------------------

VID  Type    Ports
--------------------------------------------------------------------------------
1    common  UT:GE0/0/3(U)      GE0/0/4(D)      GE0/0/5(D)      GE0/0/6(D)
                GE0/0/7(D)      GE0/0/8(D)      GE0/0/9(D)      GE0/0/10(D)
                GE0/0/11(D)     GE0/0/12(D)     GE0/0/13(D)     GE0/0/14(D)
                GE0/0/15(D)     GE0/0/16(D)     GE0/0/17(D)     GE0/0/18(D)
                GE0/0/19(D)     GE0/0/20(D)     GE0/0/21(D)     GE0/0/22(D)
                GE0/0/23(D)     GE0/0/24(D)

100  common  UT:GE0/0/1(U)

             TG:GE0/0/3(U)

200  common  UT:GE0/0/2(U)

             TG:GE0/0/3(U)


VID  Status  Property      MAC-LRN Statistics Description
--------------------------------------------------------------------------------

1    enable  default       enable  disable    VLAN 0001
100  enable  default       enable  disable    VLAN 0100
200  enable  default       enable  disable    VLAN 0200
belirli vlan için sorgulama yaparsak
[switch_a]display vlan 100
--------------------------------------------------------------------------------
U: Up;         D: Down;         TG: Tagged;         UT: Untagged;
MP: Vlan-mapping;               ST: Vlan-stacking;
#: ProtocolTransparent-vlan;    *: Management-vlan;
--------------------------------------------------------------------------------

VID  Type    Ports
--------------------------------------------------------------------------------
100  common  UT:GE0/0/1(U)
             TG:GE0/0/3(U)

VID  Status  Property      MAC-LRN Statistics Description
--------------------------------------------------------------------------------
100  enable  default       enable  disable    VLAN 0100
mac adress sayısı çok fazla ve belirli bir vlan için bakmak istiyorsak
[switch_a]display mac-address vlan 100
MAC address table of slot 0:
-------------------------------------------------------------------------------
MAC Address    VLAN/       PEVLAN CEVLAN Port            Type      LSP/LSR-ID
               VSI/SI                                              MAC-Tunnel
-------------------------------------------------------------------------------
5489-9890-6bfa 100         -      -      GE0/0/1         dynamic   0/-
5489-987f-4c7f 100         -      -      GE0/0/3         dynamic   0/-
-------------------------------------------------------------------------------
Total matching items on slot 0 displayed = 2
kullanabiliriz.
ensp için topoloji dosyasını linkten indirebilirsiniz./wp-content/uploads/2019/04/port-based-vlan.zip