Skip to content

BGP FSM olayları

BGP, TCP 179 portu üzerinde çalışır. Önce iki router arasında bir TCP bağlantısı kurulur, sonra taraflar birbirine OPEN mesajı yollar, ardından KEEPALIVE ile karşılıklı onay verir. Bundan sonra UPDATE mesajlarıyla route bilgisi akmaya başlar. FSM (finite state machine), bu sırayı altı duruma böler:

  1. Idle: Hiçbir şey denenmiyor. Başlangıç durumu, bir hatadan sonra dönülen yer de burası.
  2. Connect: TCP bağlantısının tamamlanması bekleniyor.
  3. Active: TCP bağlantısı henüz yok, router bağlantı kurmaya çalışıyor ve karşıdan gelecek bağlantıyı da dinliyor.
  4. OpenSent: TCP tamam, OPEN mesajımızı gönderdik, karşının OPEN’ını bekliyoruz.
  5. OpenConfirm: Karşının OPEN’ı geldi ve kabul edildi, şimdi KEEPALIVE bekliyoruz.
  6. Established: Oturum açık. UPDATE ve KEEPALIVE trafiği akıyor.

Sorunsuz bir kurulumda sıra şöyle ilerler: Idle, Connect, OpenSent, OpenConfirm, Established.

Active, TCP bağlantısı ilk denemede kurulamadığında devreye giren yan yoldur. Bu yüzden Active görmek genelde iyiye işaret değildir.
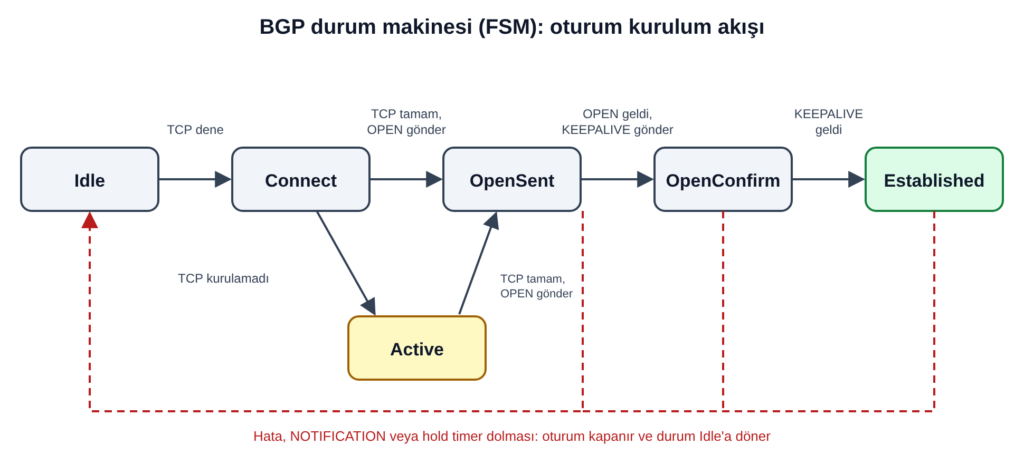
BGP durum makinesi: Idle, Connect, Active, OpenSent, OpenConfirm ve Established durumları ile geçişleri
BGP oturum kurulum akışı. Kesikli çizgiler hata durumunda Idle’a dönüşü gösterir.

“Active” adı aldatıyor

Yeni başlayan biri Active görünce komşuluğun aktif olduğunu düşünebilir. Oysa tam tersi: router karşıya ulaşamıyor, tekrar tekrar deniyor. Bir komşu uzun süre Connect ile Active arasında gidip geliyorsa sorun çoğu zaman TCP katmanındadır. BGP ayarlarına bakmadan önce şunları kontrol etmek gerekir:

  • Komşu IP’sine yönlendirme tablosunda rota var mı? Loopback üzerinden kuruyorsanız IGP ya da statik rota gerçekten karşının loopback’ini getiriyor mu?
  • Ping çalışıyor mu? Kaynak adres, karşı tarafın beklediği adresle aynı mı? (Huawei’de peer ... connect-interface, Nokia’da local-address ile ayarlanır.)
  • Arada 179 numaralı TCP portunu kesen bir ACL veya güvenlik duvarı var mı?
  • eBGP komşusu doğrudan bağlı değilse TTL tarafını düşünün. eBGP paketleri çoğu uygulamada TTL 1 ile gider; birkaç atlama ötedeki komşu için multihop türü bir ayar gerekir.
  • MD5 kimlik doğrulaması varsa iki tarafta da aynı anahtar mı? Anahtar uyuşmazsa TCP oturumu kurulamaz ve komşu Active/Connect arasında kalır. Log’da MD5 ile ilgili bir uyarı aramak iyi bir fikirdir.

Idle: hiç denemiyor ya da bırakmış

Idle, ilk açılışta kısa süre görünebilir. Uzun süre orada kalıyorsa genelde şunlardan biri vardır:

  • Komşu yönetimsel olarak kapatılmış (shutdown ile kapatılmış ya da komşu tanımı silinmiş olabilir).
  • Komşuya giden rota yok, yani router bağlantıyı başlatamıyor.
  • Önceki bir hata nedeniyle oturum düşmüş ve router yeniden denemeden önce bekliyor.

OpenSent’te takılmak

Bu noktada TCP kurulmuş demektir. Yani yol açık, ağ sorunu büyük ihtimalle değil. Router OPEN mesajını göndermiş, karşıdan OPEN bekliyor. Uzun süre burada kalıyorsa:

  • Karşı taraf bizi komşu olarak tanımlamamıştır (bizim IP adresimiz onun tarafında tanımlı değildir).
  • OPEN mesajındaki bir değer karşıda kabul görmemiştir; karşı taraf NOTIFICATION gönderip bağlantıyı kapatmış, biz de sürekli Idle, Connect, OpenSent döngüsüne girmişizdir.

İkinci durumda oturum sürekli düşüp kalkar. Çözüm, hangi NOTIFICATION’ın geldiğine bakmaktır. Aşağıdaki tablo bunun için.

OpenConfirm de hızlı geçilmeli

OpenConfirm’de kalan bir oturum nadirdir. Orada takılıyorsa ya KEEPALIVE’lar bir yönde kayboluyordur ya da karşı taraf zamanlayıcı uyuşmazlığı nedeniyle oturumu kapatıyordur. İki tarafta da hold time değerlerine bakın.

Zamanlayıcılar: hold time ve keepalive

İki router, OPEN mesajında kendi hold time değerlerini gönderir; oturum için küçük olan değer kullanılır. RFC 4271’e göre hold time ya sıfır olmalı ya da en az 3 saniye olmalı. KEEPALIVE aralığı için önerilen değer hold time’ın üçte biridir ve saniyede birden sık gönderilmemelidir. Hold time sıfırsa periyodik KEEPALIVE gönderilmez.

Varsayılan değerler üreticiye ve yazılım sürümüne göre değişebilir. Kendi cihazınızdaki değere komşu ayrıntı çıktısından bakmak en güvenlisidir.

Hold time içinde hiç KEEPALIVE ya da UPDATE gelmezse router “Hold Timer Expired” NOTIFICATION’ı gönderip oturumu kapatır. Hat kaybı, tek yönlü paket kaybı ya da cihazın yoğun yük altında olması bu tür düşmelere yol açabilir.

NOTIFICATION kodları: oturum neden kapandı?

Bir oturum hata nedeniyle kapanırken karşıya NOTIFICATION mesajı gider. Bu mesajdaki hata kodu, arıza aramanın en kısa yoludur:

KodAnlamıNe zaman görürsünüz
1Message Header ErrorBozuk mesaj başlığı
2OPEN Message ErrorOPEN içindeki bir parametre kabul edilmedi
3UPDATE Message ErrorUPDATE içeriğinde hata
4Hold Timer ExpiredSüre içinde KEEPALIVE ya da UPDATE gelmedi
5Finite State Machine ErrorMevcut duruma uymayan bir mesaj geldi
6CeaseOturum yönetimsel olarak ya da bir limit nedeniyle kapatıldı

Kod 2 (OPEN Message Error) için alt kodlar özellikle işe yarar:

  • 1: Desteklenmeyen sürüm numarası
  • 2: Bad Peer AS. Karşının AS numarası, bizim tarafta tanımlı komşu AS numarasıyla uyuşmuyor.
  • 3: Bad BGP Identifier. Router-id değeri geçersiz.
  • 4: Desteklenmeyen opsiyonel parametre
  • 6: Kabul edilemeyen hold time

Yeni kurulan bir eBGP komşuluğunda en sık rastlanan hatalardan biri “Bad Peer AS”tir. İki tarafın birbirinin AS numarasını yanlış yazması çok basit bir hatadır ama kolayca gözden kaçar.

Huawei VRP’de komşuların durumunu görmek için:

display bgp peer

Nokia SR OS’ta:

show router bgp summary
show router bgp neighbor <ip> detail

Her iki üreticide de durum Established değilse önce komşunun ayrıntı çıktısına ve cihaz loglarına bakın. Oturumun neden kapandığına dair bilgi çoğunlukla orada bulunur.

Komşu Established olmuyorsa şu sırayla ilerlemek zaman kazandırır:

  1. Durum Idle ise: komşu yönetimsel olarak kapalı mı, komşuya rota var mı?
  2. Durum Connect ya da Active ise: ping, kaynak adres, 179. port, ACL, TTL, MD5.
  3. Durum OpenSent ile Idle arasında gidip geliyorsa: AS numarası, router-id, hold time. NOTIFICATION kodunu bulun.
  4. Established olduktan sonra düşüyorsa: hold timer, cihaz yükü, hat kalitesi, prefix limitleri.
  5. Oturum açık ama route gelmiyorsa: artık FSM değil politika meselesidir. Import ve export politikalarına bakın.
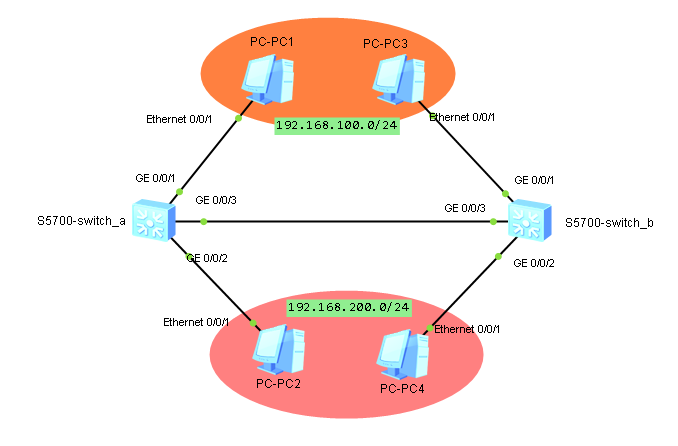
huawei network ekipmanlarında “port bazlı vlan” örneği

ağları birbirinden yalıtmanın en kolay yöntemi vlan bazlı bir yapı oluşturmaktır. huawei switchlerde port bazlı vlan yapılandırma örneğini ensp üzerinde yapalım.

A ve B binasında farklı birimlere ait bilgisayarlarımız olduğunu ve aynı birim tarafından kullanılan pclerin sadece kendileri ile haberleşeceği bir yapı oluşturalım.

iki birim için

Y : 192.168.100.0/24
Z : 192.168.200.0/24

şeklinde subnet belirleyelim. yukarıdaki ağ yapısında pc1 ile pc3 ün pc2 ile pc4 ün birbiri ile haberleşmesi için izlenecek adımlar temel olarak

  • belirlenen subnetlere uygun olarak pc ağ yapılandırması yapılmalı. ve subnetler için bir vlan belirlenerek switchler üzerinde bu vlanlar aktif edilmeli
  • pc lerin çalışacağı portlara uygun vlanlar atanmalı
  • iki switch arasındaki link aktif edilerek tüm vlanları geçirecek şekilde yapılandırmalı

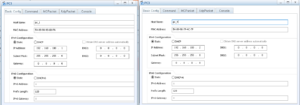
ağ yapısını ensp üzerinde oluşturduktan sonra pcleri ensp de yapılandıralım.


sıre switchler üzerinde vlanları aktif etmeye geldi

vlan batch 100 200

pclerin bağlı olduğu portları access / tagsiz olarak ayarlayarak uygun vlanları girelim

interface GigabitEthernet0/0/1
  port link-type access
  port default vlan 100
 
 interface GigabitEthernet0/0/2
  port link-type access
  port default vlan 200

her iki switch arasındaki bağlantının olduğu portları trunk olarak ayarlayalım ve 100, 200 vlanlarının geçişlerine izin verelim.

interface GigabitEthernet0/0/3
 port link-type trunk
 port trunk allow-pass vlan 100 200

artık ağ yapımız aktif oldu. sıra kontrole geldi.

<switch_a>display mac-address 
<switch_a>

pcler üzerinde bir trafik başlatmadığımız için görüldüğü üzere switch üzerinde mac adresi göremiyoruz. şimdi pc1 den pc3 e ping atalım.

PC>ping 192.168.100.2

Ping 192.168.100.2: 32 data bytes, Press Ctrl_C to break
From 192.168.100.2: bytes=32 seq=1 ttl=128 time=93 ms
From 192.168.100.2: bytes=32 seq=2 ttl=128 time=125 ms

yapılandırmamız sorunsuz şekilde çalıştı ve pc1 den pc3 e ping atabildik. switch_a üzerinde mac adreslerini inceleyelim

<switch_a>display mac-address
MAC address table of slot 0:
-------------------------------------------------------------------------------
MAC Address    VLAN/       PEVLAN CEVLAN Port            Type      LSP/LSR-ID  
               VSI/SI                                              MAC-Tunnel  
-------------------------------------------------------------------------------
5489-9890-6bfa 100         -      -      GE0/0/1         dynamic   0/-         
5489-987f-4c7f 100         -      -      GE0/0/3         dynamic   0/-         
-------------------------------------------------------------------------------
Total matching items on slot 0 displayed = 2 

<switch_a>

pc1in bağlı olduğu 0/0/1 portunda ve link olarak kullandığımız 0/0/3 portunda 100 vlanı için pc1 ve pc3 mac adreslerini görüyoruz. şimdi de pc2 den pc4 e ping atalım ve 200 vlanı için konfigürasyonu test edelim.

PC>ping 192.168.200.2

Ping 192.168.200.2: 32 data bytes, Press Ctrl_C to break
 From 192.168.200.2: bytes=32 seq=1 ttl=128 time=78 ms
 From 192.168.200.2: bytes=32 seq=2 ttl=128 time=79 ms

testimiz başarılı şekilde gerçekleşti. switch_a üzerinden tekrardan mac – vlan kontrolü yaptığımızda

<switch_a>display mac-address
MAC address table of slot 0:
-------------------------------------------------------------------------------
MAC Address    VLAN/       PEVLAN CEVLAN Port            Type      LSP/LSR-ID  
               VSI/SI                                              MAC-Tunnel  
-------------------------------------------------------------------------------
5489-9890-6bfa 100         -      -      GE0/0/1         dynamic   0/-         
5489-9843-7a0c 200         -      -      GE0/0/2         dynamic   0/-         
5489-987f-4c7f 100         -      -      GE0/0/3         dynamic   0/-         
5489-98c1-683c 200         -      -      GE0/0/3         dynamic   0/-         
-------------------------------------------------------------------------------
Total matching items on slot 0 displayed = 4 

0/0/1 , 0/0/2 portunda pc1 ve pc2 nin 0/0/3 portunda ise pc3 ve pc4 ün mac adreslerini görüyoruz. bu durum her şeyin yolunda olduğunun göstergelerinden bir tanesidir.

switch a ve b nin konfigürasyonu aşağıdaki gibidir.

#
sysname switch_a
#
vlan batch 100 200
#
interface GigabitEthernet0/0/1
 port link-type access
 port default vlan 100
#
interface GigabitEthernet0/0/2
 port link-type access
 port default vlan 200
#
interface GigabitEthernet0/0/3
 port link-type trunk
 port trunk allow-pass vlan 100 200
#
sysname switch_b
#
vlan batch 100 200
#
interface GigabitEthernet0/0/1
 port link-type access
 port default vlan 100
#
interface GigabitEthernet0/0/2
 port link-type access
 port default vlan 200
#
interface GigabitEthernet0/0/3
 port link-type trunk
 port trunk allow-pass vlan 100 200

şimdide vlan bazlı kontrolleri nasıl yapacağımız bakalım. display vlan ile tüm vlanları görebiliriz.

[switch_a]display vlan
The total number of vlans is : 3
--------------------------------------------------------------------------------
U: Up;         D: Down;         TG: Tagged;         UT: Untagged;
MP: Vlan-mapping;               ST: Vlan-stacking;
#: ProtocolTransparent-vlan;    *: Management-vlan;
--------------------------------------------------------------------------------

VID  Type    Ports                                                          
--------------------------------------------------------------------------------
1    common  UT:GE0/0/3(U)      GE0/0/4(D)      GE0/0/5(D)      GE0/0/6(D)      
                GE0/0/7(D)      GE0/0/8(D)      GE0/0/9(D)      GE0/0/10(D)     
                GE0/0/11(D)     GE0/0/12(D)     GE0/0/13(D)     GE0/0/14(D)     
                GE0/0/15(D)     GE0/0/16(D)     GE0/0/17(D)     GE0/0/18(D)     
                GE0/0/19(D)     GE0/0/20(D)     GE0/0/21(D)     GE0/0/22(D)     
                GE0/0/23(D)     GE0/0/24(D)                                     

100  common  UT:GE0/0/1(U)                                                      

             TG:GE0/0/3(U)                                                      

200  common  UT:GE0/0/2(U)                                                      

             TG:GE0/0/3(U)                                                      


VID  Status  Property      MAC-LRN Statistics Description      
--------------------------------------------------------------------------------

1    enable  default       enable  disable    VLAN 0001                         
100  enable  default       enable  disable    VLAN 0100                         
200  enable  default       enable  disable    VLAN 0200 

belirli vlan için sorgulama yaparsak

[switch_a]display vlan 100 
--------------------------------------------------------------------------------
U: Up;         D: Down;         TG: Tagged;         UT: Untagged;
MP: Vlan-mapping;               ST: Vlan-stacking;
#: ProtocolTransparent-vlan;    *: Management-vlan;
--------------------------------------------------------------------------------

VID  Type    Ports                                                          
--------------------------------------------------------------------------------
100  common  UT:GE0/0/1(U)                                                      
             TG:GE0/0/3(U)                                                      

VID  Status  Property      MAC-LRN Statistics Description      
--------------------------------------------------------------------------------
100  enable  default       enable  disable    VLAN 0100  

mac adress sayısı çok fazla ve belirli bir vlan için bakmak istiyorsak

[switch_a]display mac-address vlan 100
MAC address table of slot 0:
-------------------------------------------------------------------------------
MAC Address    VLAN/       PEVLAN CEVLAN Port            Type      LSP/LSR-ID  
               VSI/SI                                              MAC-Tunnel  
-------------------------------------------------------------------------------
5489-9890-6bfa 100         -      -      GE0/0/1         dynamic   0/-         
5489-987f-4c7f 100         -      -      GE0/0/3         dynamic   0/-         
-------------------------------------------------------------------------------
Total matching items on slot 0 displayed = 2 

kullanabiliriz.

ensp için topoloji dosyasını linkten indirebilirsiniz./wp-content/uploads/2019/04/port-based-vlan.zip

raspberry pi – statik ip ayarları

raspberry pi nizi statik ip kullanan bir ağa dahil etme durumunuzda /etc/network/interfaces dosyasında ufak bir değişiklik yapmanız gerekecektir.

pi@raspberrypi:~ $ sudo nano  /etc/network/interfaces

dosyamızı açalım. eth0 arayüzü varsayılan olarak dhcp üzerinden ip olacak şekilde yapılandırılmış durumdadır. öncelikle bu satırın başına # ekleyerek pasif hale getirelim.

auto eth0
#iface eth0 inet dhcp

sonrasında kullanacağımız ağa ait gerekli bilgileri girelim. bu örnekte 192.168.5.208/28 ağında 192.168.5.212 ipsini kullanacak şekilde yapılandırma yapıyoruz

iface eth0 inet static
        address 192.168.5.212
        netmask 255.255.255.240
        gateway 192.168.5.209
        network 192.168.5.208
        broadcast 192.168.5.223

dosyayı interfaces dosyasını kaydedip çıkıyoruz. değişikliğin geçerli olması için network ile ilgili servisleri yeniden başlatılması gerekir ancak biz daha sağlam bir yol izliyoruz ve raspberry pi yi yeniden başlatıyoruz

pi@raspberrypi:~ $ sudo reboot

raspberry yeniden başladıktan sonra gerekli kontrollerimizi yapalım

pi@raspberrypi:~ $ ifconfig eth0	
eth0: flags=4163<UP,BROADCAST,RUNNING,MULTICAST>  mtu 1500
        inet 192.168.5.212  netmask 255.255.255.240  broadcast 192.168.5.223
        inet6 fe80::ba27:ebff:fe40:752b  prefixlen 64  scopeid 0x20<link>
        ether b8:27:eb:40:75:2b  txqueuelen 1000  (Ethernet)
        RX packets 7839  bytes 3539827 (3.3 MiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 5185  bytes 1208823 (1.1 MiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0

ağ simülatörler : ubuntu üzerine gns3 kurulumu

en popüler ve kullanışlı simülatörlerden bir tanesi olan gns3 ü linux altına kurmak oldukça kolay elbette. ubuntu için mevcut bir paket arşivi mevcut olduğundan işler dahada dolay.

öncelikle paket arşivi ilavesini yapalım.

fcicek@cicek:~$ sudo add-apt-repository ppa:gns3/ppa
 PPA for GNS3 and Supporting Packages. Please see http://www.gns3.com for more details
 Daha fazla bilgi: https://launchpad.net/~gns3/+archive/ubuntu/ppa
Devam etmek için [ENTER] tuşuna ya da eklemeyi iptal etmek için ctrc-c kısayoluna basın.

gpg: `/tmp/tmp_fqu7qvl/secring.gpg' anahtar zinciri oluşturuldu
gpg: `/tmp/tmp_fqu7qvl/pubring.gpg' anahtar zinciri oluşturuldu
gpg: A2E3EF7B anahtarı keyserver.ubuntu.com sunucusunun hkp adresinden isteniyor
gpg: /tmp/tmp_fqu7qvl/trustdb.gpg: güvence veritabanı oluşturuldu
gpg: anahtar A2E3EF7B: genel anahtar "Launchpad PPA for GNS3" alındı
gpg: İşlenmiş toplam miktar: 1
gpg:               alınan: 1  (RSA: 1)
OK

paket arşivini güncelleyelim

fcicek@cicek:~$ sudo apt-get update

gns3 kurulumu yapalım.

fcicek@cicek:~$ sudo apt-get install gns3-gui
Paket listeleri okunuyor... Bitti
Bağımlılık ağacı oluşturuluyor       
Durum bilgisi okunuyor... Bitti      
Aşağıdaki ek paketler de kurulacak:
  cpulimit gns3-server iouyap lib32z1 vpcs
Aşağıdaki YENİ paketler kurulacak:
  cpulimit gns3-gui gns3-server iouyap lib32z1 vpcs
0 paket yükseltilecek, 6 yeni paket kurulacak, 0 paket kaldırılacak ve 3 paket yükseltilmeyecek.
13,7 MB arşiv dosyası indirilecek.
Bu işlem tamamlandıktan sonra 68,8 MB ek disk alanı kullanılacak.
Devam etmek istiyor musunuz? [E/h] E

işte bu kadar basit. artık gns3 ümü çalıştırabiliriz.

fcicek@cicek:~$ gns3
GNS3 GUI version 1.3.11
Copyright (c) 2007-2015 GNS3 Technologies Inc.
2015-11-28 18:56:43 INFO main.py:222 Log level: INFO
2015-11-28 18:56:43 INFO servers.py:79 New local server connection http://127.0.0.1:8000 registered
2015-11-28 18:56:43 INFO __init__.py:206 VPCS module reset
2015-11-28 18:56:43 INFO __init__.py:404 Dynamips module reset
2015-11-28 18:56:43 INFO __init__.py:287 IOU module reset
2015-11-28 18:56:43 INFO __init__.py:308 VirtualBox module reset
2015-11-28 18:56:43 INFO __init__.py:255 QEMU module reset
2015-11-28 18:56:43 INFO __init__.py:69 Built-in module reset
2015-11-28 18:56:43 INFO topology.py:382 Topology reset

ağ simülatörler : genel açıklama

network konusunda deneyim kazanmak için en güzel yöntem elbette network simulatörlerdir. network simulatör sayısı günden güne artıyor. artık neredeyse her üreticinin kendi simülatörleri piyasada mevcut.

bir süre önce üreticiler simülatörlerini tersine mühendislik işini kolaylaştıracağını ve ürünlerinin kopyalanacağını düşünmesinen olsa gerek yayınlamıyorlardı.

çinliler tersine mühendislik konusunda oldukça başarılı olunca ve piyasada artık çok daha ucuz network ekipmanları piyasa sürmeye başlandıktan sonra simülatörler sayısında da bir artış oldu.

ve elbette gelişen bulut ve sanallaşma teknolojisi ile simülatör yapısıda yeniden yapılanmaya başladı. artık belirli ücretler ödeyerek online olarak kullanbiliyorsunuz.

simülatörler hakkında biraz daha detay öğrenme adına onları kategörize ederek incelemekte fayda olacaktr.

kullanım amaçlarına göre simülatörleri 3 gruba ayırabiliriz. bunlar ;

  • protokol bazlı simülatörler. opnet, netsim gibi uygulamar oldukça popülerdir. genellikle akademik ve geliştiriciler tarafından kullanılır. yeni bir protokol standartı geliştirmenizi ve bunu simüle etmenize sağlayabilmektedir.
  • network üreticilerinin cihazlarını simüle etmenizi sağlayan simülatörler. packet tracer, ensp, hp simulator , gns3 gibi cisco, huawei, alcatel, hp, juniper vb bir çok üretisicinin piyasada yer alan cihazları simüle etmenizi sağlayan simülatörler mevcut. ancak bu yazılımlar tüm cihazları simüle etmeyeceğini ve tüm fonksiyonların olmayabileceğini unutmamak gerekir. genel olarak her bir cihaz için ayrı bir image dosyası yani o cihazın işletim sistemini barındıran dosyaların olması gerekir. her cihaz için bu yazılım farklı olduğu için farklı bir model simülasyonu için kullanılamaz.
  • herhangi bir sertifika programına vb hazırlanmaya yönelik hazırlanmış içerisinde senaryolar barındıran simülatörler. genellikle 3. parti firmalar tarafından yayınlanan netsimk, netsim vb yazılımlar mevcut. bu yazılımlarda ccna, ccnp gibi sertifika sınavlarında labaratuar sorusu olarak sorulan sorulardan yola çıkarak sizden adım adım bu bir şeyler yapmanız üzere var olan yazılımlardır. amacınız sertifika programlarına hazırlanmaksa kullanmanızda fayda var.

çalışma yapısına göre 2 şekilde ayrılabilir.

  • lokal çalışan yazılımlar. bir çok yazılımı kendi makinenize kurarak kullanabilirsiniz. genel olarak bu yazılımlar ilave bir sanallaştırma yazılımına ihtiyaç duyarlar. lisanslama nedenleri ile genellikle qemu ve/veya virtual box kullanmaktadırlar. vmware vb desteleyen yazılımlarda mevcuttur. simülatör yazılımlarının bir çoğu sanallaştırma yazılımlarına ihtiyaç duymaları nedeniyle fazla ram ve cpu gereksinimi olabilir.
  • sunucu – sanallaştırılmış yazılımlar. Cisco, alcatel gibi firmalar gelişen teknoloji ve hızlanan internet ile sanal ortamlar sunmaya başladı. kullanmak için internet gereksinimin yanında kullanım için bir miktar parayıda gözden çıkarmanız gerekiyor. ülkemiz gelirlerine göre bu ücretler pek uygun düzeyde değiller.

bir kaç kategori daha yapılabilir ancak daha fazla zorlamaya gerek yok.

en popüler simülatörler hakkında fırsat buldukça Simulator konu başlığı atlına simulatörlerin kurulumları, birbirleri ile entegrasyonları, farklı network ekipmanlarını bu simulaörlerde kullanılması gibi yazılar ekleyeceğim.

ne40e konsol kablosu

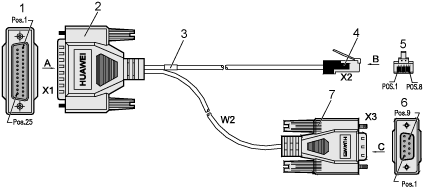
Huawei mpls node ile birlikte gelen kablo aşagıdaki şekildende görüldüğü gibi bir ucu RJ45 ve diğer iki ucu ise 9 pin ve 25 pin dişi D tip konnektöre sahiptir.

mpls_ne40e_console_cable
huawei ne40e konsol kablosu

1. A yönü
2. Dişi DB25 konnektör
3. Etiker
4. RJ45 konnektör
5. B yönü
6. C yönü
7. Dişi DB9 konnektör
W1 ve W2 data kablosu

Kablonun bağlantı yapısı aşagıdaki şekildedir. Bu yapıya göre kendimize rahatlıkla bir kabloyapabiliriz. Bu sık kullanılan bir kablo bağlantı türü olup cisco ağ ürünleri kablolarınıda kullanabiliriz.

RJ45 Yön DB25 DB9 Sinyal
1 -> 5 8 CTS
2 -> 6 6 DSR
3 -> 3 2 RXD
4 “” 7 5 GND
5 “” 8 1 GND
6 <- 2 3 TXD
7 <- 20 4 DTR
8 <- 4 7 RTS

Konsol kablosunun boyu simetrik sarımlı 0.5 mm lik 120 ohm luk kablo için 15 metredir.

Back To Top