Skip to content

Ayrılanlar için

Yollarımız burada ayrılıyor
Artık birbirimize iki yabancıyız
Her ne kadar acı olsa, ne kadar güç olsa
Her şeyi evet her şeyi unutmalıyız

Her kederin tesellisi bulunur, üzülme
İnsan ne kadar sevse unutabilir
Mevsimler, gelir geçer, yıllar geçer
Sen de unutursun bir gün gelir

Hiç yaşamamışçasına, hiç sevmemişçesine
Unutursun o günlerimizi, gecelerimizi
O günlerce gecelerce sevişmelerimizi

Her şeyi evet her şeyi unutabilirsin
Hatta bütün yazdıklarımı satır satır
Kalırsa, içinde bir derin sızı kalır

apache web server üzerinde kullanıcı dizin yapısını aktifleştirmek

Linux üzerinde Apache kullanıyor ve Linux üzerindeki kullanıcılarınıza bir alan açmak istiyorsanız bu işlem için en kolay yöntem userdir eklentisini aktifleştirmek olacaktır. Bunun ne kadar güvenli ve yönetilebilir olduğu tartışılır ancak en kolay yöntem olduğu kesin.

Gerekli modüllerin ve araçların yüklü olduğundan emin olunmalıdır. Aşağıdaki örnek debian tabanlı bir dağıtım da uygulanmıştır. Dağıtımlara göre dizin yapısı vb fark edebilir.

A2enmod ile userdir modülünü aktifleştirelim.

sudo a2enmod userdir

Modül aktifleştirdikten sonra Apache konfigürasyon dosyaları altında userdir modülü ile ilgili konfigürasyon dosyaları oluşturulmuştur. Bu konfigürasyon dosyası içinde gerekli düzenlemeleri yapılması gerekmektedir.

sudo nano /etc/apache2/mods-enabled/userdir.conf

Temel konfigürasyon dosyası aşağıdaki gibidir. Kullanıcıya açılan dizin ve erişim yetkisi ayarları doğru şekilde ayarlanmalıdır. Yoksa başımıza olmadık işler açabilir.


        UserDir public_html
        UserDir disabled root
 
        
		AllowOverride All
		Options MultiViews Indexes SymLinksIfOwnerMatch
		
			# Apache < = 2.2:
		        Order allow,deny
		        Allow from all
 
		        # Apache >= 2.4:
		        #Require all granted
		
		
			# Apache < = 2.2:
		        Order deny,allow
		        Deny from all
 
			# Apache >= 2.4:
			#Require all denied


Statik bir alan verecekseniz bu kadar yeterlidir. statik alanmı kaldı diyebilirsiniz. kullanıcıların php kullanmalarını istiyorsanız apachenin php modül konfigürasyon dosyasında gerekli düzenlemeyi yapmanız gerekecektir.

sudo nano /etc/apache2/mods-available/php5.conf

güvenlik gereği kullanıcı dizinlerinde server-side uygulamalar engellenmiş durumdadır. yapılması gereken “php_admin_value engine Off” satırını pasif ederek sunucu yeni konfigürasyonu ile başlatmaktır.


	SetHandler application/x-httpd-php
    
    
	SetHandler application/x-httpd-php-source
    
    # To re-enable php in user directories comment the following lines
    # (from  to .) Do NOT set it to On as it
    # prevents .htaccess files from disabling it.
    
        
    #        php_admin_value engine Off


sunucumuzu yeniden başlattıktan sonra mevcut kullanıcılar için public_html dizinini oluşturmayı unutmayalım..

sudo service apache2 restart
mkdir /home/$USER/public_html
webmin yönetici şifresi resetlemek

bir hata yaptınız ubuntu üzerine webmin yüklediniz ve yönetici şifresi ile sorun yaşıyorsanız aşağıdaki şekilde yönetici şifrenizi resetleyebilirsiniz.

farklı bir dağıtım kullanıyorsanız dizin yapılarında ufak farklılıklar olabilir…

# /usr/share/webmin/changepass.pl /etc/webmin root "yeni şifreniz"

Sonrasında

https://localhost:10000/

Adresinden yeni sifrenizle erişebilirsiniz

huawei cihazlarda default konfigürasyon

huawei cihazlarda cli da “display this” komutu ile bulunduğunuz dizindeki mevcut konfigürasyonu görebilirsiniz. ancak default olarak yapılandırılmış konfigürasyon mevcuttur. bunu görmek için display this” komutuna include-default parametresi ilave edilerek kullanılabilir.

aşağıdaki örnekte bir interfacedeki default konfigürasyon görülmektedir.

[ferhatcicek-Ethernet0/0/1]display this include-default 
#
interface Ethernet0/0/1
 portswitch
 undo shutdown
 enable snmp trap updown
 undo set flow-stat interval
 undo qinq vlan-translation enable
 undo mac-address learning disable
 port priority 0
 port link-type hybrid
 port hybrid pvid vlan 1
 port hybrid untagged vlan 1
 qinq protocol 8100
 undo loopback-detect enable
 stp enable
 undo stp config-digest-snoop
 undo stp no-agreement-check
 undo stp root-protection
 undo stp loop-protection
 stp transmit-limit 147
 stp point-to-point auto
 stp compliance auto
 stp instance 0 port priority 128
 undo port mux-vlan enable
 undo mac-vlan enable
 undo ip-subnet-vlan enable
 undo rmon-statistics
 undo smart-link flush receive
 undo smart-link vll-notify enable
 undo ntdp enable
 undo ndp enable
 bpdu enable
 undo portal local-server enable
 undo dot1x enable
 dot1x max-user 256
 dot1x port-control auto
 dot1x port-method mac
 undo dot1x reauthenticate
 undo authentication critical eapol-success
 authentication max-reauth-req 20
 undo mac-authen
 mac-authen max-user 256
 mac-authen reauthenticate
 undo authentication open
 undo port-auto-sleep enable
 undo port-security enable
 undo qinq vlan-translation miss-drop
 undo port discard tagged-packet
 mac-learning priority 0
 undo mac-address flapping trigger error-down
 undo mac-address flapping trigger quit-vlan
 jumboframe enable 9216
 undo set flow-statistics include-interframe
 trap-threshold input-rate 100 resume-rate 100
 trap-threshold output-rate 100 resume-rate 100
 log-threshold input-rate 100 resume-rate 100
 log-threshold output-rate 100 resume-rate 100
 trap-threshold error-statistics 3 interval 10
 carrier up-hold-time 2000
 carrier down-hold-time 0
 undo port link-flap protection enable
 qos wrr
 qos queue 0 wrr weight 1
 qos queue 1 wrr weight 1
 qos queue 2 wrr weight 1
 qos queue 3 wrr weight 1
 qos queue 4 wrr weight 1
 qos queue 5 wrr weight 1
 qos queue 6 wrr weight 1
 qos queue 7 wrr weight 1
 trust 8021p outer
 undo dei enable
 qos phb marking enable
 undo arp anti-attack rate-limit enable
 undo arp-miss anti-attack rate-limit enable
 undo arp anti-attack check user-bind enable
 undo ip source check user-bind enable
 unicast-suppression 100
 multicast-suppression 100
 broadcast-suppression 100
 storm-control interval 5
 port type nni
 undo nd snooping enable
 undo nd snooping trusted
 undo dhcpv6 remote-id insert enable
 undo dhcpv6 remote-id rebuild enable

alcatel omni switchlerde ddm

alcatel omni serisi cihazlarda transceiverların desteklediği ddm özellikleri show interface komutu ile görülebilir. ancak ddm özelliklerinin aktif edilmiş olması gerekmektedir.

durum bilgisi öğrenmek için

show interfaces transceiver ddm
DDM Status : enable
DDM Trap Status : disable

kullanılabilir. burada ddm in aktif edildiği görülmektedir. eğer ddm ve trap özelliklerini değiştirmek istiyorsak

interfaces transceiver ddm [trap] {enable | disable}

komut yapısı kullanılması gerekmektedir. ddm parametreleri default olarak

ddm - disable
trap - disable
kontrol zamanı (konfigüre edilemez) - 6850 (60saniye) 6400 (1saniye)

şeklindedir. default olarak kapalı gelen özellikleri açalım

-> interfaces transceiver ddm enable
-> interfaces transceiver ddm trap enable

ddm nasıl aktif edileceğini öğrendikten sonra portları nasıl inceleyeceğimize bakalım. kullanacağımız komut takımı aşağıdaki gibi olacaktır

show interfaces transceiver [slot[/port[-port2]]] transceiver  [ddm | W-Low | W-High | A-Low | A-High | actual]


fcicek_omni_test> show interfaces transceiver
  Slot/  Thres-    Temp       Voltage      Current      Output       Input
  Port   hold       (C)         (V)          (mA)        (dBm)       (dBm)
-------+--------+----------+------------+------------+------------+------------
  1/1   Actual    22.0        3.335        0.000(AL)     -Inf(AL)    0.000
         A-High    75.0        3.630      100.000        7.000        2.000
         W-High    70.0        3.465       95.000        4.000       -1.000
         W-Low      0.0        3.135       55.000       -4.701      -15.800
         A-Low     -5.0        2.970       50.000       -8.700      -19.788
  1/2   Actual    33.0        3.307       37.858       -1.362        0.000
         A-High    78.0        3.700       85.000        2.000        2.500
         W-High    73.0        3.600       80.000        1.000        2.000
         W-Low     -8.0        3.000       20.000       -7.001      -18.013
         A-Low    -13.0        2.900       15.000       -8.000      -20.000

alcatel sr – fiziksel mtu

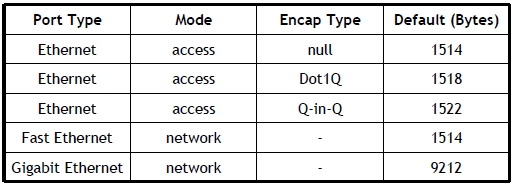
alcatel sr da fiziksel arayüzde seçilen kapsülleme tipine göre default mtu değerleri aşağıdaki gibi

fiziksel arayüz mtu degeri

alcatel omniswitch dhcp aktif edilmesi

alcatel omni 6800 serisi switchlerde dhcp konfigürasyonunu yapmanın en kolay ve kullanışlı yöntemi

/flash/switch/

dizini altında dhcpd.conf ve dhcpd.pcy dosyalarının ayarlarını bir text editörü ile yapıp yerleştirmek ve switch üzerinden dhcp özellikliği aktif etmek ve yeniden başlatmaktan geçiyor.

konfigürasyon dosyaları aşağıdaki formata uygun olmalıdır.

dhcpd.conf dosyası içeriği :

server-identifier alcatel-lucent.com;

      subnet 107.115.0.0 netmask 255.255.0.0 {
         dynamic-dhcp range 107.115.1.0 107.115.20.255 {
            option subnet-mask 255.255.0.0;
            option routers 107.115.0.254;
	    option domain-name-servers 1.1.1.1;
            option dhcp-lease-time 900;
         }
}
  
     subnet 107.116.0.0 netmask 255.255.0.0 {
         dynamic-dhcp range 107.116.1.0 107.116.20.255 {
            option subnet-mask 255.255.0.0;
            option routers 107.116.0.254;
	    option domain-name-servers 1.1.1.1;
            option dhcp-lease-time 900;
         }
}

dhcpd.pcy dosyası içeriği :

;
; QIP DHCP Policy File
;
PingDelay=500

konfigürasyon dosyalarını belirtilen dizin altında koyduktan sonra dhcp sunucu aktif edilir ve/veya yeniden başlatırlı

> dhcp-server enable
> dhcp-server restart

alcatel sr vpws

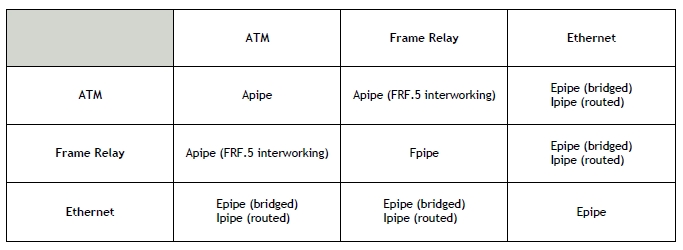
alcatel sr üzerinden bir vpws kurarken aşagıdaki tabloya uygun şekilde kurulmalıdır.

wpws

Back To Top